Accéder au contenu principal
C’est sans doute le plus gros scandale de l’histoire des télécommunications modernes, et il est passé presque inaperçu ; le piratage par la NSA d’un câble sous-marin détenu (entre autres) par Orange, le SEA-ME-WE 4.
Cette liaison en fibre optique, co-gérée par un consortium de seize opérateurs mondiaux, assure une partie des liaisons nécessaires au bon fonctionnement du réseau téléphonique et Internet. Un grand nombre de communications y transitent, puisque la liaison relie la France (à partir de Marseille) à l’Afrique du Nord, le Moyen-Orient, et une petite partie de l’Asie.
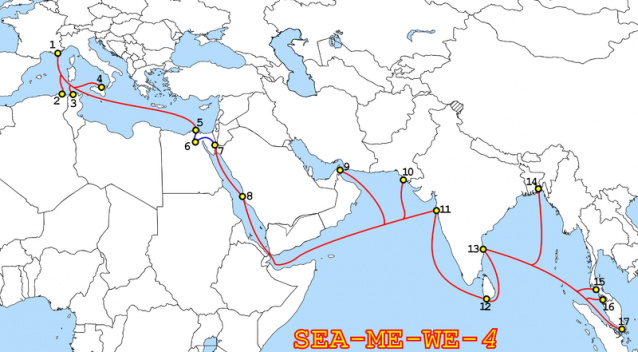

illustration Wikicommons
De nouvelles révélations d’Edward Snowden indiquent que l’agence américaine de renseignements a organisé le piratage de ce réseau, début 2013. Cette attaque leur a permis de collecter des informations sur la structure et la cartographie du réseau, mais également sur une partie des données qui y transitaient : certaines données permettant, une fois croisées, d’obtenir des renseignements sur les utilisateurs (à partir de leur emplacement ou encore de la date des communications). Un espionnage réalisé en toute discrétion, à l’insu des opérateurs...
Initialement dévoilée en décembre 2013, l’affaire avait provoqué une réaction rapide chez Orange, qui avait simplement indiqué qu’il se constituerait « partie civile ». C’est désormais chose faite : la société française a indiqué avoir déposé plainte contre X, la semaine dernière, à l’encontre de la NSA auprès du tribunal de Grande instance de Paris.
La NSA est déjà visée par différentes affaires judiciaires suite aux diverses révélations d’Edward Snowden. Parmi les plaignants, on compte la LDH (Ligue des Droits de l’Homme) et la FIDH (Fédération Internationale des Droits de l’Homme).
source: http://www.freenews.fr/spip.php?article14321

Commentaires

Posts les plus consultés de ce blog

Cisco prédit une pénurie de spécialistes de la sécurité informatique en 2014

Cisco vient de publier son rapport annuel sur la sécurité pour 2014, qui révèle que le nombre total de vulnérabilités et de menaces a atteint un niveau record depuis le début de leur recensement en mai 2000. En octobre 2013, le nombre total d'alertes cumulées a augmenté de 14 % en glissement annuel par rapport à 2012. Le rapport de Cisco note de multiples méthodes assez sophistiquées (ingénierie sociale, infiltrations, etc.) utilisées par les cybercriminels. Les entreprises, qui ne sont pas assez parées pour assurer leur sécurité, feront en plus face un manque de professionnels en sécurité. Cisco souligne que l’année 2014 sera marquée par une pénurie de plus d'un million de professionnels spécialisés dans le domaine de la sécurité. «  Du fait de leur sophistication, les technologies et tactiques employées par les criminels en ligne – et leurs tentatives incessantes d’infiltration dans les réseaux et de vol de données – ont désormais pris de vitesse les professionnels de l...

Top 10 des virus informatiques les plus dangereux en 2016

Alors que toutes nos données deviennent numériques, les hackers redoublent d’ingéniosité pour développer des virus informatiques toujours plus performants et dangereux. Si vous n’avez pas installé d’anti-virus sur votre ordinateur, ce top 10 des pires virus connus en 2016 devrait finir de vous convaincre de vous équiper… Un virus informatique est un programme autoréplicatif à la base non malveillant, mais aujourd’hui le plus souvent additionné de code malveillant par le pirates informatiques ou “hackers”. Conçu pour se propager à d’autres ordinateurs en s’insérant dans des logiciels légitimes, il peut perturber plus ou moins gravement le fonctionnement de l’ordinateur infecté. Il peut se répandre par tout moyen d’échange de données numériques comme les réseaux informatiques et les cédéroms, les clefs USB, les smartphones… En 2016, les hackers ne manquent pas de créativité et continuent de développer des virus informatiques de plus en plus performants. Ces der...

Le malware bancaire Zeus passe en 64 bits

Une version 64 bits du malware bancaire Zeus a été découverte. Les cybercriminels se préparent à la migration des éditeurs de logiciels vers ce type d'architecture et adoptent le réseau Tor pour les communications. Kasepersky Lab a découvert une version 64 bits de Zeus dans un  échantillon en 32 bits. Ce dernier injecte du code 32 bits dans le navigateur et s'il constate que le navigateur est en 64 bits, le malware bascule sur cette architecture. L'analyse de code a montré que le malware était en circulation depuis le mois de juin. Cette découverte est considérée comme un élément important pour Kurt Baumgartner, chercheur en sécurité chez Kaspersky. « Le développement de Zeus et ses variantes en 64 bits tend à se banaliser dans le monde underground », explique le chercheur. « Cela signifie que l'industrie de la sécurité a maintenant un problème réel avec le 64 bits », ajoute-t-il. « Les chercheurs et la communauté sur la sécurité avaient depuis longtemps an...