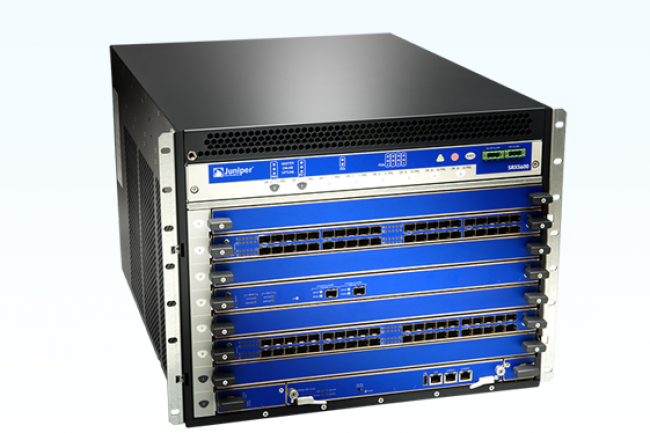
Quelques mois après les
révélations d'Edward Snowden, Juniper signale la présence de
code-espion, une back door, dans ses firewalls.
Hier, le fabricant d'équipements réseaux Juniper
a fait savoir qu'il avait trouvé du code suspect dans certains modèles
de pare-feu de la marque. Cette découverte inquiétante semble faire écho
aux soupçons de piratage des firewalls de Juniper par la NSA avec une
back door, dont il était fait mention dans les documents fuités par
Edward Snowden.
Les produits affectés tournent avec ScreenOS, l'un des systèmes
d'exploitation de Juniper, fonctionnant sur une série d’appliances
utilisées comme pare-feu et comme support pour le VPN. Selon l’avis
publié par l’équipementier, les versions 6.2.0r15 à 6.2.0r18 et 6.3.0r12
à 6.3.0r20 de ScreenOS sont vulnérables. « Le code non autorisé a été
découvert pendant un audit récent mené en interne », a expliqué Bob
Worrall, le CIO de Juniper. Mais le fabricant n'a pas donné
d’information sur l’origine possible de ce code. L’équipementier a livré
des correctifs critiques pour réparer le problème. « Pour l’instant,
aucun rapport n’indique que ces vulnérabilités ont été exploitées.
Cependant, nous recommandons vivement aux clients de mettre à jour leurs
systèmes et d'appliquer les versions corrigées sans délai », a écrit le
dirigeant.
Une porte dérobée installée en 2012
L’audit interne a mis en évidence deux problèmes. L’un pourrait
permettre l'accès à distance en mode administration à une appliance sous
ScreenOS en Telnet ou en SSH. Les logs peuvent indiquer une tentative
de connexion, mais « un attaquant doué pourrait sans doute supprimer ces
entrées et masquer toute trace d’intrusion », a écrit Juniper. La
seconde vulnérabilité peut permettre à un attaquant de surveiller et de
décrypter le trafic VPN. Les connexions VPN entre un utilisateur et un
autre ordinateur sont souvent utilisées par les entreprises pour
permettre aux salariés en déplacement un accès distant sécurisé à leurs
systèmes. Fait inquiétant : Juniper a écrit « qu’il n’était pas possible
de savoir si la vulnérabilité avait été exploitée ».
La première version affectée de ScreenOS, la version 6.2.0r15, a été
livrée en septembre 2012, comme l’indique l’avis. Ce qui laisse penser
que les attaquants ont pu pirater les pare-feu et les connexions VPN des
entreprises utilisatrices de ces matériels depuis longtemps. Les
pare-feu sont des cibles très intéressantes pour les pirates quels
qu’ils soient, puisque ces appareils surveillent tout le trafic entrant
et sortant de l’entreprise. Le piratage d'un fournisseur de premier plan
comme Juniper, avec un code spécialement conçu pour espionner le
trafic, fait étrangement penser aux opérations de la NSA décrites dans
les documents divulgués en 2013 par l'ancien consultant Edward Snowden.
Juniper, Cisco et Huawei ciblés par la NSA ?
Un article paru en décembre 2013 dans le quotidien allemand Der
Spiegel parle d’un document de 50 pages répertoriant une liste d'outils
matériels et logiciels utilisés par la NSA pour infiltrer les
équipements. Dans cette liste figurent les appliances NetScreen de
Juniper. Le document mentionne une technique surnommée FEEDTROUGH,
utilisée pour implanter de façon durable deux types de logiciels sur un
pare-feu NetScreen de Juniper. La technique permet au code-espion de
rester sur l’appliance même si elle est redémarrée ou si elle est mise à
jour. À l’époque, le Spiegel avait également affirmé que la NSA avait
ciblé d'autres grands équipementiers réseaux, dont Cisco et Huawei.
source: http://www.lemondeinformatique.fr/actualites/lire-juniper-met-en-garde-contre-la-presence-de-code-espion-dans-ses-pare-feu-63332.html
Commentaires
Enregistrer un commentaire