Accéder au contenu principal

Une jolie faille XXE dans les serveurs de Google

Il n'y a pas que le Heartbleed bug dans la vie pour s'amuser ! Non, il y a aussi cette faille XXE qui permet d'exploiter certains parsers XML qui interprètent aveuglement n'importe quelle DTD fournie avec un document XML.

Résultat, il est alors possible d'accéder à des fichiers locaux, de forger des requêtes côté serveur, de réaliser un déni de service via un RFI,  voire même d'exécuter du code à distance.

Bref, c'est moche. Surtout quand on apprend que la team Detectify est tombé sur une faille de ce type sur les serveurs de Google. En effet, en fouillant un peu, ils sont tombé sur la galerie de boutons pour la Google Toolbar qui permet à chacun de personnaliser sa propre toolbar avec des nouveaux boutons simplement en uploadant son propre XML customisé.

L'équipe de Detectify a tout simplement lu les spécifications de cet outil et conçu spécialement pour l'occasion un fichier XML permettant de conduire une attaque XXE. Une fois fait, ils ont uploadé le fichier XML sur les serveurs de Google et taaadaaaa...
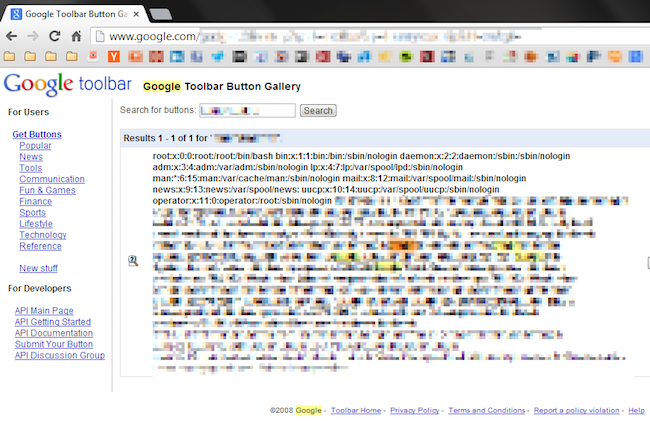
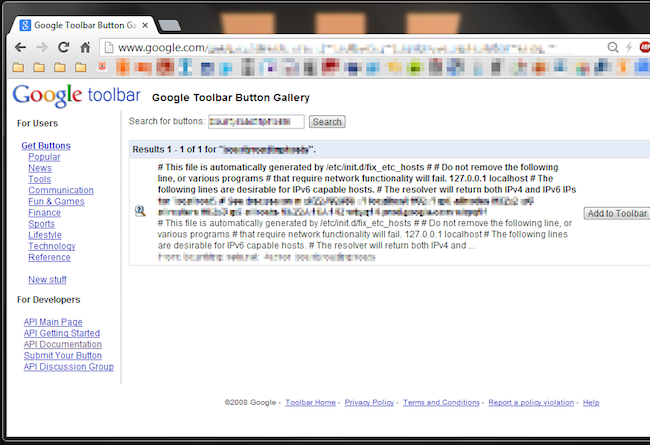
Comme vous pouvez le voir sur les captures-écran, ils ont forgé leur XML pour obtenir du serveur, le contenu des fichiers /etc/passwd et /etc/hosts présents sur l'un des serveurs en production de Google.


  <?xml version="1.0" encoding="ISO-8859-1"?>
 <!DOCTYPE foo [  
   <!ELEMENT foo ANY >
   <!ENTITY xxe SYSTEM "file:///etc/passwd" >]><foo>&xxe;</foo>
Évidemment, Google a été prévenu, a corrigé la faille et va même leur filer 10 000 $ dans le cadre de leur programme de bug bounty.
Dans tous les cas, si vous utilisez un parser XML dans vos projets, vérifiez qu'il soit bien patché contre ce genre d'attaque.

source http://korben.info/jolie-faille-xxe-les-serveurs-google.html

Commentaires

Posts les plus consultés de ce blog

Le malware BlackPOS utilisé lors du piratage de TARGET développé par pirate russe de 17 ans

La violation de données impliquant la chaine américaine de supermarchés TARGET ayant eu lieu pendant les fêtes de fin d’année semble faire partie d’une campagne de piratage international de grande envergure et hautement sophistiqué contre plusieurs détaillants, impliquant le piratage de 110 millions de cartes de crédit/débit, et autant de renseignements personnels. Target a confirmé la semaine dernière que des logiciels malveillants ont été intégré dans le matériel équipant ses point de vente à ses comptoirs de caisse pour recueillir des données sécurisées comme les informations de cartes de crédit utilisées lors des transactions. Il s’avère que le malware utilisé est appelé BlackPOS, également connus sous le nom « reedum » ou encore « Kaptoxa ». C’est un kit d’exploitation pirate efficace, d’origine russe, qui a été créé en mars 2013 et disponible sur les sites undergrounds du BlackMarket pour des sommes variant de $1800 à $2000. Les enquêteurs de  Intel...

Cisco prédit une pénurie de spécialistes de la sécurité informatique en 2014

Cisco vient de publier son rapport annuel sur la sécurité pour 2014, qui révèle que le nombre total de vulnérabilités et de menaces a atteint un niveau record depuis le début de leur recensement en mai 2000. En octobre 2013, le nombre total d'alertes cumulées a augmenté de 14 % en glissement annuel par rapport à 2012. Le rapport de Cisco note de multiples méthodes assez sophistiquées (ingénierie sociale, infiltrations, etc.) utilisées par les cybercriminels. Les entreprises, qui ne sont pas assez parées pour assurer leur sécurité, feront en plus face un manque de professionnels en sécurité. Cisco souligne que l’année 2014 sera marquée par une pénurie de plus d'un million de professionnels spécialisés dans le domaine de la sécurité. «  Du fait de leur sophistication, les technologies et tactiques employées par les criminels en ligne – et leurs tentatives incessantes d’infiltration dans les réseaux et de vol de données – ont désormais pris de vitesse les professionnels de l...
C’est sans doute le plus gros scandale de l’histoire des télécommunications modernes, et il est passé presque inaperçu ; le piratage par la  NSA  d’un câble sous-marin détenu (entre autres) par  Orange , le SEA-ME-WE 4. Cette liaison en fibre optique, co-gérée par un consortium de seize opérateurs mondiaux, assure une partie des liaisons nécessaires au bon fonctionnement du réseau téléphonique et Internet. Un grand nombre de communications y transitent, puisque la liaison relie la France (à partir de Marseille) à l’Afrique du Nord, le Moyen-Orient, et une petite partie de l’Asie. illustration Wikicommons De nouvelles révélations d’Edward Snowden indiquent que l’agence américaine de renseignements a organisé le piratage de ce réseau, début 2013. Cette attaque leur a permis de collecter des informations sur la structure et la cartographie du réseau, mais également sur une partie des données qui y transitaient : certaines données permettant, une fois c...