Accéder au contenu principal

Le malware iBanking cible les applications de banque mobile

Identifié à la fin de l'année dernière par les chercheurs en sécurité de RSA, le malware iBanking vise les utilisateurs d'app sur Android. Il utilise un panneau de contrôle et va au-delà du vol de données.
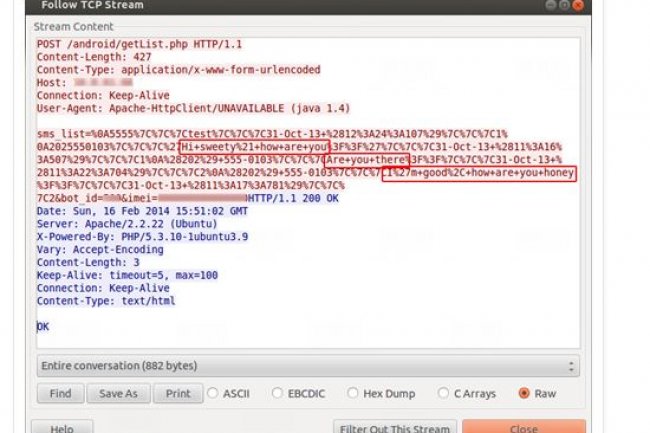
Les chercheurs en sécurité de RSA ont récemment découvert sur un forum clandestin un post diffusant le code source du panneau de contrôle d'un malware pour app mobile sur Android. Dans un billet, ils expliquent avoir repéré ce malware qu'ils ont dénommé iBanking et qui se diffuse à travers des attaques par injection HTML sur des sites de banque en ligne. Les victimes se voient proposer de télécharger une app de sécurité pour leur terminal Android.


Utilisé en conjonction avec un malware sur PC, ce « bot » déjoue les mécanismes de sécurité utilisés par les sites bancaires. La plupart des malwares sur PC qui ciblent les clients de banques en ligne peuvent injecter du contenu dans les sessions de navigation. Cette possibilité est utilisée pour afficher de faux formulaires web sur les sites pour voler aux clients leurs certificats et des informations financières sensibles. 
Redirection d'appels, enregistrement ambiant
De nombreuses banques répondent à ces menaces en mettant en oeuvre une authentification à deux facteurs et des systèmes d'autorisation des transactions qui passe par l'envoi de codes à usage unique sur le smartphone de leurs clients.
iBanking était vendu sous le manteau depuis la fin de l'année dernière pour 5 000 dollars, indique RSA dans son billet. Il illustre les développements en cours du côté des malwares visant les possesseurs de terminaux mobiles. Cette nouvelle génération commercialisée via des circuits souterrains propose des panneaux de contrôle et va au-delà du vol de données.  En plus de capturer les messages texte entrants et sortants, iBanking peut rediriger les appels vers un numéro de téléphone pré-défini, enregistrer l'environnement ambiant en utilisant le microphone du téléphone et dérober l'historique des connexions et le répertoire du téléphone.

Commentaires

Posts les plus consultés de ce blog

Cisco prédit une pénurie de spécialistes de la sécurité informatique en 2014

Cisco vient de publier son rapport annuel sur la sécurité pour 2014, qui révèle que le nombre total de vulnérabilités et de menaces a atteint un niveau record depuis le début de leur recensement en mai 2000. En octobre 2013, le nombre total d'alertes cumulées a augmenté de 14 % en glissement annuel par rapport à 2012. Le rapport de Cisco note de multiples méthodes assez sophistiquées (ingénierie sociale, infiltrations, etc.) utilisées par les cybercriminels. Les entreprises, qui ne sont pas assez parées pour assurer leur sécurité, feront en plus face un manque de professionnels en sécurité. Cisco souligne que l’année 2014 sera marquée par une pénurie de plus d'un million de professionnels spécialisés dans le domaine de la sécurité. «  Du fait de leur sophistication, les technologies et tactiques employées par les criminels en ligne – et leurs tentatives incessantes d’infiltration dans les réseaux et de vol de données – ont désormais pris de vitesse les professionnels de l...

Le malware BlackPOS utilisé lors du piratage de TARGET développé par pirate russe de 17 ans

La violation de données impliquant la chaine américaine de supermarchés TARGET ayant eu lieu pendant les fêtes de fin d’année semble faire partie d’une campagne de piratage international de grande envergure et hautement sophistiqué contre plusieurs détaillants, impliquant le piratage de 110 millions de cartes de crédit/débit, et autant de renseignements personnels. Target a confirmé la semaine dernière que des logiciels malveillants ont été intégré dans le matériel équipant ses point de vente à ses comptoirs de caisse pour recueillir des données sécurisées comme les informations de cartes de crédit utilisées lors des transactions. Il s’avère que le malware utilisé est appelé BlackPOS, également connus sous le nom « reedum » ou encore « Kaptoxa ». C’est un kit d’exploitation pirate efficace, d’origine russe, qui a été créé en mars 2013 et disponible sur les sites undergrounds du BlackMarket pour des sommes variant de $1800 à $2000. Les enquêteurs de  Intel...
C’est sans doute le plus gros scandale de l’histoire des télécommunications modernes, et il est passé presque inaperçu ; le piratage par la  NSA  d’un câble sous-marin détenu (entre autres) par  Orange , le SEA-ME-WE 4. Cette liaison en fibre optique, co-gérée par un consortium de seize opérateurs mondiaux, assure une partie des liaisons nécessaires au bon fonctionnement du réseau téléphonique et Internet. Un grand nombre de communications y transitent, puisque la liaison relie la France (à partir de Marseille) à l’Afrique du Nord, le Moyen-Orient, et une petite partie de l’Asie. illustration Wikicommons De nouvelles révélations d’Edward Snowden indiquent que l’agence américaine de renseignements a organisé le piratage de ce réseau, début 2013. Cette attaque leur a permis de collecter des informations sur la structure et la cartographie du réseau, mais également sur une partie des données qui y transitaient : certaines données permettant, une fois c...