Accéder au contenu principal

Facebook comble une faille de sécurité dans Messenger

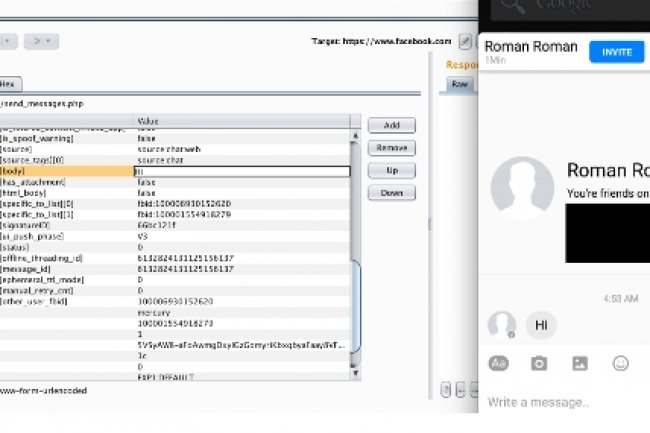
Alerté par l'éditeur de sécurité Check Point, Facebook a corrigé une vulnérabilité dans les applications web et mobile de son outil Messenger. Une faille qui permettait de modifier ou supprimer n'importe quel message, photo ou fichier d'un utilisateur.
Les utilisateurs de Facebook sont loin d'être épargnées par les failles de sécurité. La dernière en date a été décelée en début de mois par le fournisseur de solutions de sécurité Check Point qui a aussitôt alerté le réseau social. Ce dernier s'est montré particulièrement réactif en comblant la vulnérabilité dans la foulée avec l'aide de la société israélienne. La faille concernait toutes les applications web et mobiles de Messenger, l'outil de messagerie instantanée du géant des réseaux sociaux. Une annonce qui intervient d'ailleurs au moment où Facebook a décidé de mettre un terme à la version en ligne de Messenger.


La vulnérabilité comblée est loin d'être anodine, pouvant ouvrir la voie à une grande variété d'attaques, comme l'a indiqué Check Point : « Des utilisateurs malveillants peuvent manipuler l'historique des images pour s'en servir dans des campagnes frauduleuses [...] Cette vulnérabilité peut être utilisée comme véhicule de distribution de malware et permettre à un attaquant de changer un lien ou un fichier légitime en un autre malveillant et facilement persuader l'utilisateur de l'ouvrir. » La possibilité de se servir de cette vulnérabilité pour élaborer des campagnes de phishing a également été pointée du doigt par l'éditeur.

L'altération des paramètres d'identifiant des messages rendue possible 

C'est le chercheur en sécurité Roman Zaikin de Check Point qui a découvert cette vulnérabilité permettant à des pirates de contrôler l'outil de chat Facebook en ajustant les messages en fonction de leurs besoins, incluant l'effacement ou le remplacement de textes, liens et fichiers. Chaque message de chat dans les applications en ligne et mobiles de Messenger ont leur propre paramètre d'identifiant « message_id » qui, grâce à l'exploitation de la vulnérabilité identifiée, peut permettre d'altérer les contenus d'un message et le renvoyer vers les serveurs de Facebook en y ajoutant un lien malveillant ou un fichier de type ransomware.
« Habituellement, les campagnes de ransomware durent quelques jours car les liens infectés et les adresses command and control deviennent connus et bloqués par les vendeurs de sécurité, forçant les attaquants à stopper leur activité et recommencer de zéro », explique Check Point. « Cependant, avec cette vulnérabilité un hacker pourrait implémenter des techniques d'automatisation pour outrepasser les mesures de sécurité lorsque les serveurs de command and control sont remplacés », a expliqué Check Point.

source : http://www.lemondeinformatique.fr/actualites/lire-facebook-comble-une-faille-de-securite-dans-messenger-65055.html

Commentaires

Posts les plus consultés de ce blog

Cisco prédit une pénurie de spécialistes de la sécurité informatique en 2014

Cisco vient de publier son rapport annuel sur la sécurité pour 2014, qui révèle que le nombre total de vulnérabilités et de menaces a atteint un niveau record depuis le début de leur recensement en mai 2000. En octobre 2013, le nombre total d'alertes cumulées a augmenté de 14 % en glissement annuel par rapport à 2012. Le rapport de Cisco note de multiples méthodes assez sophistiquées (ingénierie sociale, infiltrations, etc.) utilisées par les cybercriminels. Les entreprises, qui ne sont pas assez parées pour assurer leur sécurité, feront en plus face un manque de professionnels en sécurité. Cisco souligne que l’année 2014 sera marquée par une pénurie de plus d'un million de professionnels spécialisés dans le domaine de la sécurité. «  Du fait de leur sophistication, les technologies et tactiques employées par les criminels en ligne – et leurs tentatives incessantes d’infiltration dans les réseaux et de vol de données – ont désormais pris de vitesse les professionnels de l...

Top 10 des virus informatiques les plus dangereux en 2016

Alors que toutes nos données deviennent numériques, les hackers redoublent d’ingéniosité pour développer des virus informatiques toujours plus performants et dangereux. Si vous n’avez pas installé d’anti-virus sur votre ordinateur, ce top 10 des pires virus connus en 2016 devrait finir de vous convaincre de vous équiper… Un virus informatique est un programme autoréplicatif à la base non malveillant, mais aujourd’hui le plus souvent additionné de code malveillant par le pirates informatiques ou “hackers”. Conçu pour se propager à d’autres ordinateurs en s’insérant dans des logiciels légitimes, il peut perturber plus ou moins gravement le fonctionnement de l’ordinateur infecté. Il peut se répandre par tout moyen d’échange de données numériques comme les réseaux informatiques et les cédéroms, les clefs USB, les smartphones… En 2016, les hackers ne manquent pas de créativité et continuent de développer des virus informatiques de plus en plus performants. Ces der...

Le malware bancaire Zeus passe en 64 bits

Une version 64 bits du malware bancaire Zeus a été découverte. Les cybercriminels se préparent à la migration des éditeurs de logiciels vers ce type d'architecture et adoptent le réseau Tor pour les communications. Kasepersky Lab a découvert une version 64 bits de Zeus dans un  échantillon en 32 bits. Ce dernier injecte du code 32 bits dans le navigateur et s'il constate que le navigateur est en 64 bits, le malware bascule sur cette architecture. L'analyse de code a montré que le malware était en circulation depuis le mois de juin. Cette découverte est considérée comme un élément important pour Kurt Baumgartner, chercheur en sécurité chez Kaspersky. « Le développement de Zeus et ses variantes en 64 bits tend à se banaliser dans le monde underground », explique le chercheur. « Cela signifie que l'industrie de la sécurité a maintenant un problème réel avec le 64 bits », ajoute-t-il. « Les chercheurs et la communauté sur la sécurité avaient depuis longtemps an...