Accéder au contenu principal

Le MIT repense la sécurité de l'architecture des sites web


Un groupe de chercheurs du MIT a élaboré une plateforme, baptisée Mylar, pour développer des sites web sécurisés. L'idée est de chiffrer les données dans le navigateur avant de les envoyer au serveur pour éviter le vol et les fuites.


L'actualité regorge d'exemples de vols de données sur des sites web par des cybercriminels, mais aussi par des gouvernements comme dans l'affaire Prism. Le point faible est le serveur, selon Raluca Popa, spécialiste du chiffrement au MIT. « On ne peut pas avoir confiance dans le serveur », souligne-t-elle. La chercheuse n'est pas une inconnue, car elle a participé à l'élaboration de la solution de base de données chiffrée CryptoDB, utilisée par SAP et Google.

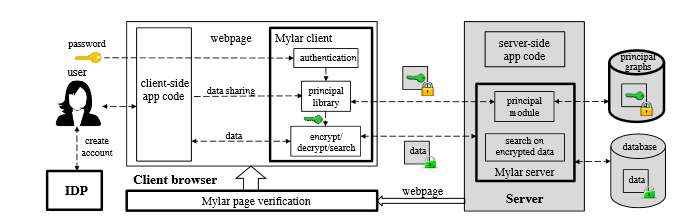
Raluca Popa a monté une équipe pour créer une plateforme, baptisée Mylar, conçue pour développer des sites web sécurisés. Concrètement, l'idée est de chiffrer les données dans le navigateur avant de les envoyer au serveur. De la même façon, le déchiffrement ne peut se faire que sur un ordinateur ou un autre terminal. « Cela n'a l'air de rien, mais vos données sont chiffrées en utilisant votre mot de passe dans le navigateur avant de migrer vers le serveur », précise Raluca Popa. Avec ce système, « si un gouvernement demande des données à un fournisseur de service ou un hébergeur, le serveur ne pourra pas fournir des informations non chiffrées », explique le groupe de scientifiques qui a réalisé une publication sur cette plateforme.

Un développement plus facile et une sécurisation à multiple facettes

Pour mener à bien ce projet, qui sera exposé à l'occasion de la conférence Usenix (début avril à Seattle), le MIT s'est associé avec Meteor, un éditeur d'outils de développement web. La plateforme Mylar se veut facile d'utilisation et exécute le code dans le navigateur comme sur un serveur. Elle intègre cependant des fonctionnalités spécifiques au chiffrement. Ainsi, un service permet de chercher dans des données sécurisées sur le serveur sans avoir besoin de les déchiffrer. Cela peut être le cas d'une personne qui cherche des documents placés sur un serveur de sauvegarde de fichiers. Mylar autorise également le partage de données personnelles avec d'autres utilisateurs via un système de clés.

Cette plateforme a été utilisée en test pour un site web sur les antécédents médicaux de certains patients à l'hôpital Newton-Wellesley à Boston. Les données médicales du patient sont déchiffrées uniquement par le médecin ou le patient. Pour montrer la facilité de développement, Raluca Popa estime que « 28 lignes de code sur 3659 ont été changées pour sécuriser l'application ». Dans sa communication, le groupe du MIT indique qu'il prévoit de développer un service de chat, de partage de photos et d'agenda en ligne.

source : http://www.lemondeinformatique.fr/actualites/lire-le-mit-repense-la-securite-de-l-architecture-des-sites-web-56986.html

Commentaires

Posts les plus consultés de ce blog

Cisco prédit une pénurie de spécialistes de la sécurité informatique en 2014

Cisco vient de publier son rapport annuel sur la sécurité pour 2014, qui révèle que le nombre total de vulnérabilités et de menaces a atteint un niveau record depuis le début de leur recensement en mai 2000. En octobre 2013, le nombre total d'alertes cumulées a augmenté de 14 % en glissement annuel par rapport à 2012. Le rapport de Cisco note de multiples méthodes assez sophistiquées (ingénierie sociale, infiltrations, etc.) utilisées par les cybercriminels. Les entreprises, qui ne sont pas assez parées pour assurer leur sécurité, feront en plus face un manque de professionnels en sécurité. Cisco souligne que l’année 2014 sera marquée par une pénurie de plus d'un million de professionnels spécialisés dans le domaine de la sécurité. «  Du fait de leur sophistication, les technologies et tactiques employées par les criminels en ligne – et leurs tentatives incessantes d’infiltration dans les réseaux et de vol de données – ont désormais pris de vitesse les professionnels de l...

Top 10 des virus informatiques les plus dangereux en 2016

Alors que toutes nos données deviennent numériques, les hackers redoublent d’ingéniosité pour développer des virus informatiques toujours plus performants et dangereux. Si vous n’avez pas installé d’anti-virus sur votre ordinateur, ce top 10 des pires virus connus en 2016 devrait finir de vous convaincre de vous équiper… Un virus informatique est un programme autoréplicatif à la base non malveillant, mais aujourd’hui le plus souvent additionné de code malveillant par le pirates informatiques ou “hackers”. Conçu pour se propager à d’autres ordinateurs en s’insérant dans des logiciels légitimes, il peut perturber plus ou moins gravement le fonctionnement de l’ordinateur infecté. Il peut se répandre par tout moyen d’échange de données numériques comme les réseaux informatiques et les cédéroms, les clefs USB, les smartphones… En 2016, les hackers ne manquent pas de créativité et continuent de développer des virus informatiques de plus en plus performants. Ces der...

Le malware bancaire Zeus passe en 64 bits

Une version 64 bits du malware bancaire Zeus a été découverte. Les cybercriminels se préparent à la migration des éditeurs de logiciels vers ce type d'architecture et adoptent le réseau Tor pour les communications. Kasepersky Lab a découvert une version 64 bits de Zeus dans un  échantillon en 32 bits. Ce dernier injecte du code 32 bits dans le navigateur et s'il constate que le navigateur est en 64 bits, le malware bascule sur cette architecture. L'analyse de code a montré que le malware était en circulation depuis le mois de juin. Cette découverte est considérée comme un élément important pour Kurt Baumgartner, chercheur en sécurité chez Kaspersky. « Le développement de Zeus et ses variantes en 64 bits tend à se banaliser dans le monde underground », explique le chercheur. « Cela signifie que l'industrie de la sécurité a maintenant un problème réel avec le 64 bits », ajoute-t-il. « Les chercheurs et la communauté sur la sécurité avaient depuis longtemps an...