Accéder au contenu principal

SÉCURITÉ IT : PORTES OUVERTES SUR LES CAMÉRAS TRENDNET

Des milliers de caméras de surveillance TRENDnet sont librement accessibles sur la Toile. Leur micrologiciel abrite une faille critique.
Un simple navigateur Internet suffit à exploiter cette vulnérabilité qui touche 22 modèles produits entre avril 2010 et février 2012.
Certains ont aujourd’hui disparu du catalogue. Pas la TV-IP110W, ni même la TV-IP12WN, restées des références dans la gamme TRENDnet.
Cette brèche, antithèse même de la sécurité que sont censés apporter les dispositifs de vidéo-protection, avait déjà fait parler d’elle il y a tout juste un an.
Son découvreur – connu sous le pseudo Console Cowboy – avait examiné l’en-tête du firmware et l’avait décompressé pour y découvrir une arborescence complexe, avec notamment un système de fichiers Minix contenant un répertoire /server/cgi-bin.
Celui-ci est lié directement au serveur HTTP de la caméra. Il s’y trouve un sous-dossier /anony où se loge le fichier fautif : un certain mjpg.cgi, script dont l’exécution donne accès au flux vidéo en temps réel.
Il est apparu que cet accès en mode invité (« anonymous ») n’était pas désactivable. En d’autres termes, tout détenteur d’une caméra TRENDnet qui a ouvert, sur son routeur, les ports nécessaires à l’accès à distance, est exposé aux risques sus-évoqués.
Le phénomène avait pris de l’ampleur sous l’impulsion de la communauté 4Chan, dont les membres ont joué les pirates informatiques, multipliant les captures d’écran.
On y a entrevu, pêle-mêle, des établissements scolaires, des maternités, des pressings, des bars, des aérodromes ou encore des stations de ski.
Face à cet emballement, TRENDnet avait déployé, le 6 février 2012, un correctif. Mais le problème persiste alors que de nombreux utilisateurs n’ont pas encore effectué la mise à jour.
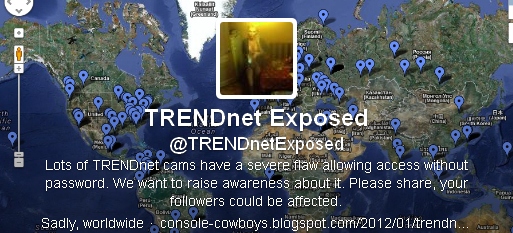
Voici le feuilleton relancé à l’initiative d’un site espagnol qui a cartographié, sur Google Maps, toutes les caméras en libre accès (service fermé depuis lors).
Commentaires

Posts les plus consultés de ce blog

C’est sans doute le plus gros scandale de l’histoire des télécommunications modernes, et il est passé presque inaperçu ; le piratage par la  NSA  d’un câble sous-marin détenu (entre autres) par  Orange , le SEA-ME-WE 4. Cette liaison en fibre optique, co-gérée par un consortium de seize opérateurs mondiaux, assure une partie des liaisons nécessaires au bon fonctionnement du réseau téléphonique et Internet. Un grand nombre de communications y transitent, puisque la liaison relie la France (à partir de Marseille) à l’Afrique du Nord, le Moyen-Orient, et une petite partie de l’Asie. illustration Wikicommons De nouvelles révélations d’Edward Snowden indiquent que l’agence américaine de renseignements a organisé le piratage de ce réseau, début 2013. Cette attaque leur a permis de collecter des informations sur la structure et la cartographie du réseau, mais également sur une partie des données qui y transitaient : certaines données permettant, une fois c...

Le malware BlackPOS utilisé lors du piratage de TARGET développé par pirate russe de 17 ans

La violation de données impliquant la chaine américaine de supermarchés TARGET ayant eu lieu pendant les fêtes de fin d’année semble faire partie d’une campagne de piratage international de grande envergure et hautement sophistiqué contre plusieurs détaillants, impliquant le piratage de 110 millions de cartes de crédit/débit, et autant de renseignements personnels. Target a confirmé la semaine dernière que des logiciels malveillants ont été intégré dans le matériel équipant ses point de vente à ses comptoirs de caisse pour recueillir des données sécurisées comme les informations de cartes de crédit utilisées lors des transactions. Il s’avère que le malware utilisé est appelé BlackPOS, également connus sous le nom « reedum » ou encore « Kaptoxa ». C’est un kit d’exploitation pirate efficace, d’origine russe, qui a été créé en mars 2013 et disponible sur les sites undergrounds du BlackMarket pour des sommes variant de $1800 à $2000. Les enquêteurs de  Intel...

Cisco prédit une pénurie de spécialistes de la sécurité informatique en 2014

Cisco vient de publier son rapport annuel sur la sécurité pour 2014, qui révèle que le nombre total de vulnérabilités et de menaces a atteint un niveau record depuis le début de leur recensement en mai 2000. En octobre 2013, le nombre total d'alertes cumulées a augmenté de 14 % en glissement annuel par rapport à 2012. Le rapport de Cisco note de multiples méthodes assez sophistiquées (ingénierie sociale, infiltrations, etc.) utilisées par les cybercriminels. Les entreprises, qui ne sont pas assez parées pour assurer leur sécurité, feront en plus face un manque de professionnels en sécurité. Cisco souligne que l’année 2014 sera marquée par une pénurie de plus d'un million de professionnels spécialisés dans le domaine de la sécurité. «  Du fait de leur sophistication, les technologies et tactiques employées par les criminels en ligne – et leurs tentatives incessantes d’infiltration dans les réseaux et de vol de données – ont désormais pris de vitesse les professionnels de l...